Configuração de RouterOS
Setup inicial, padrões, usuários, permissões e organização do WinBox em hAP, CCR e CHR.

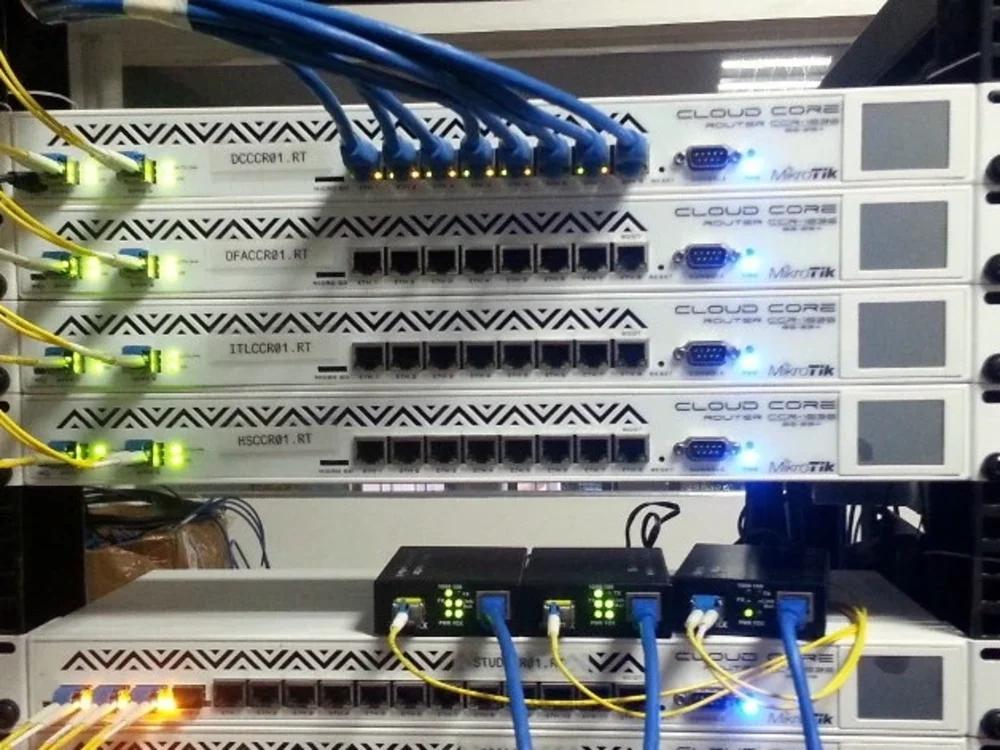
Especialistas em MikroTik em Curitiba e RMC: firewall, queues/QoS, VPNs, VLANs, hotspot, WinBox, atualização e redundância.
Suporte MikroTik em Curitiba: configuração de RouterOS, firewall, QoS, VPN, VLAN e hotspot em roteadores hAP, CCR e CHR, presencial e remoto.
Suporte MikroTik em Curitiba
Atendimento presencial em Curitiba e na Região Metropolitana — São José dos Pinhais, Pinhais, Colombo, Araucária e Campo Largo — para instalação, troca de hardware, configuração inicial e trabalho em rack.
O suporte remoto resolve ajustes, diagnósticos e atualizações do RouterOS sem deslocamento, cobrindo também empresas com filiais em outras cidades pelo mesmo canal de chamados.
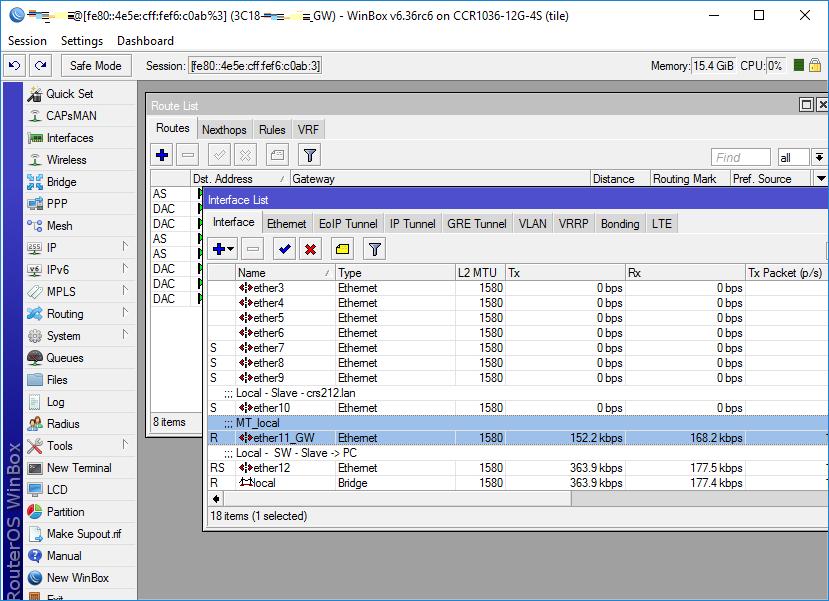
Setup inicial, padrões, usuários, permissões e organização do WinBox em hAP, CCR e CHR.
Regras de firewall, NAT, filtros, mangle e políticas de acesso alinhadas ao risco da empresa.
Controle de largura de banda, priorização de tráfego e limitação por usuário ou serviço.
IPsec, WireGuard, L2TP e demais túneis para filiais, equipes remotas e data centers.
Redes lógicas por setor e portal de hotspot para visitantes, com autenticação e limites.
Acompanhamento do equipamento, análise de logs e atualização de firmware e RouterOS com plano.
Visão geral
MikroTik é poderoso e econômico, mas exige quem saiba o que faz: uma regra de firewall esquecida, uma queue mal medida ou um upgrade de RouterOS sem plano pode derrubar a rede inteira da empresa em minutos.
A NetGD domina o RouterOS e transforma o MikroTik em infraestrutura previsível. Estruturamos regras, política de roteamento, QoS, VPN e segmentação, deixamos o WinBox organizado com usuários e permissões, ligamos o monitoramento e documentamos tudo — para o equipamento trabalhar a favor do negócio.
Resposta rápida
O suporte MikroTik da NetGD cobre roteadores e servidores RouterOS em Curitiba: hAP, CCR e CHR, regras de firewall, queues e QoS, VPNs, VLANs, hotspot, WinBox, monitoramento, atualização e redundância. A equipe configura, documenta e mantém o equipamento — presencialmente em Curitiba e RMC, com suporte remoto para ajustes e incidentes.
Antes e depois
Quando a TI é tratada apenas quando algo quebra, os problemas aparecem justamente na hora de maior demanda. Com acompanhamento contínuo, o ambiente evolui de forma planejada e as falhas são resolvidas antes de virarem prejuízo.
Benefícios
Resultados
Implementamos uma VPN com MikroTik para acesso seguro ao ambiente do DETRAN e reestruturamos o firewall de outra empresa, migrando a solução de segurança para pfSense.
Resultado: Conexões seguras e uma rede mais organizada e previsível.
Ver outros cases de sucessoAgradecemos à equipe da NetGD por resolver o problema de rede que enfrentávamos há muito tempo. Ficamos tão impressionados que decidimos estabelecer uma parceria contínua.
 RoseCliente NetGD
Como funciona
Prazos e níveis de serviço (SLA) são definidos em contrato, por prioridade de atendimento. O atendimento remoto é o primeiro passo e, quando o caso exige, agendamos a visita presencial em Curitiba e região.
O chamado é registrado com modelo do equipamento, versão do RouterOS, sintoma e prioridade.
Analisamos regras, rotas, queues, log, interfaces e carga do equipamento para identificar a causa.
Atuamos remotamente via WinBox ou SSH e realizamos visita presencial em Curitiba e RMC quando necessário.
Testamos o cenário com o cliente e documentamos regras e configurações para manter histórico técnico.
Atendimento em Curitiba
Avaliamos seu ambiente e indicamos um escopo adequado de suporte, infraestrutura, segurança, servidores, redes e cloud.
FAQ
As principais dúvidas estão respondidas abaixo. Abra as demais para ver escopo, investimento e próximos passos.
Sim. A equipe faz visitas em Curitiba e Região Metropolitana — São José dos Pinhais, Pinhais, Colombo, Araucária e Campo Largo — e o restante é atendido remotamente.
Trabalhamos com hAP, RB, CCR, CHR e outros equipamentos com RouterOS, do escritório pequeno ao núcleo de rede corporativo.
Sim. Criamos e revisamos regras de firewall, NAT, filtros e mangle, sempre documentando o que foi aplicado.