Configuração de switch gerenciável
Configuração completa em Cisco, TP-Link, Ubiquiti, MikroTik e outras marcas, com padrões e documentação das regras aplicadas.

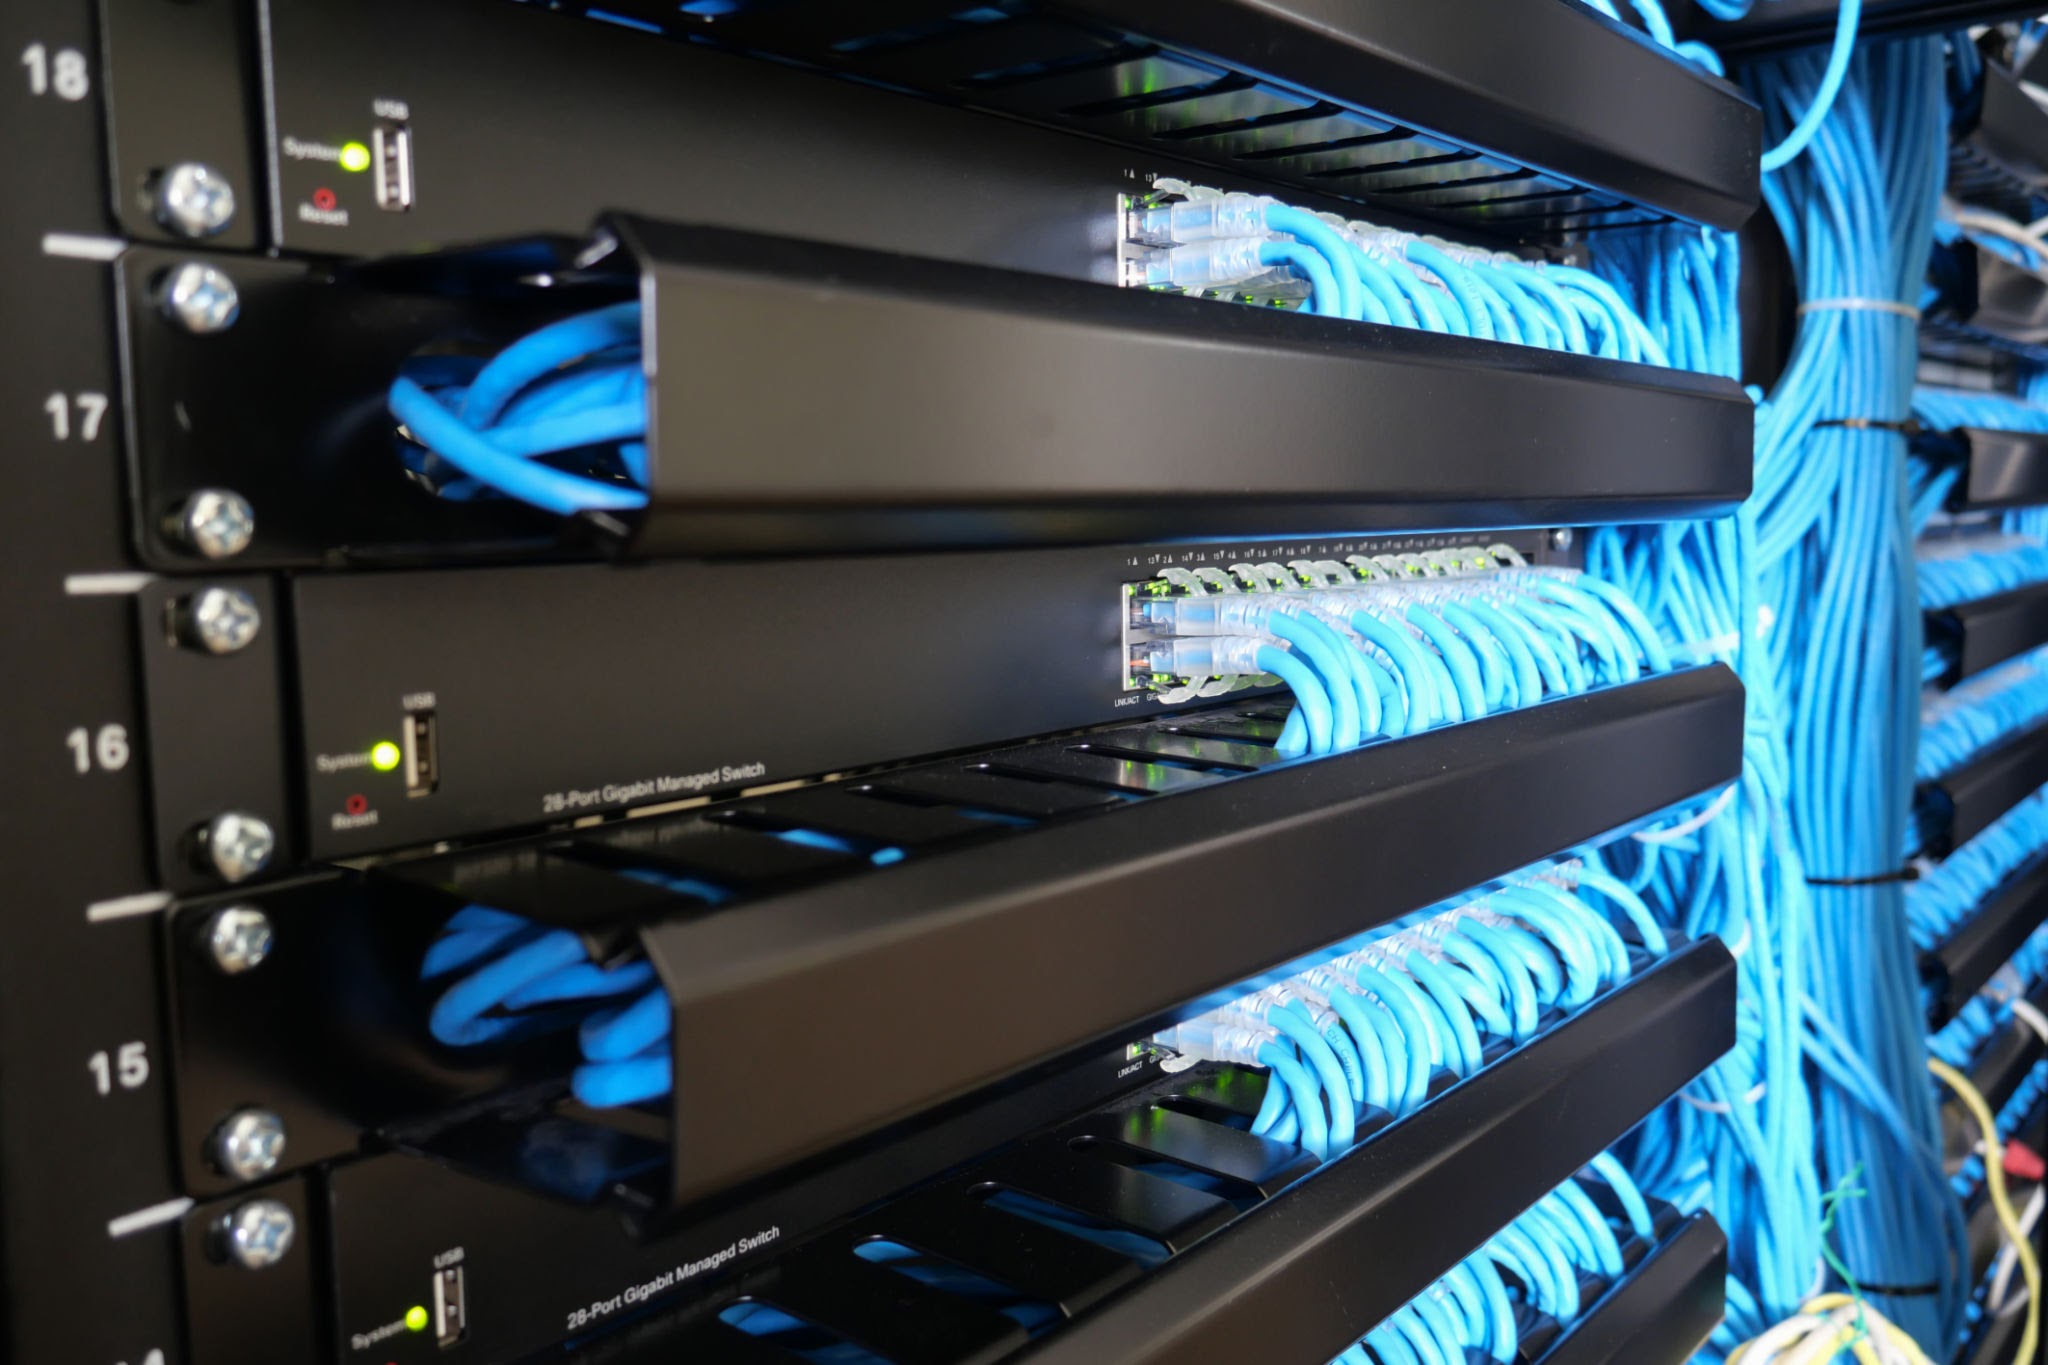
Configuramos switches Cisco, TP-Link, UniFi e MikroTik com VLANs, DMZ, STP e segurança de porta, para tráfego organizado e acesso controlado em Curitiba e no Brasil.
Configuração de switches com VLANs, DMZ, port security, STP e LACP para empresas, com atendimento em Curitiba e suporte remoto no Brasil.
Configuração de Switch Gerenciável, VLANs e DMZ | NetGD
Atendemos empresas de toda a região de Curitiba, com suporte remoto e visitas presenciais.
No Centro, Centro Cívico, Mercês e Batel, cuidamos da TI de escritórios e consultorias que dependem de e-mail, arquivos e sistemas sempre disponíveis. No Água Verde, Rebouças e Bigorrilho, atendemos clínicas, lojas e prestadores de serviço que precisam de rede estável e resposta rápida.
Na Cidade Industrial de Curitiba (CIC), apoiamos indústrias e operações logísticas — veja a página de terceirização de TI na CIC. Já em São José dos Pinhais, Pinhais, Colombo, Araucária e Campo Largo, a cobertura alcança toda a Região Metropolitana.
Configuração completa em Cisco, TP-Link, Ubiquiti, MikroTik e outras marcas, com padrões e documentação das regras aplicadas.
VLANs desenhadas para separar usuários, servidores, câmeras, IoT e convidados, reduzindo exposição e tráfego inútil.
Isolamento de serviços como web, e-mail e VPN em zona desmilitarizada, para a internet falar só com o que precisa.
Trunks 802.1Q configurados entre switches e roteadores para as VLANs atravessarem toda a rede com coerência.
Spanning Tree ajustado para eliminar loops e manter a rede ativa mesmo quando um link ou switch falha.
Portas agregadas entre switches e servidores para mais banda e tolerância a falha de cabo.
Prioridade para VoIP, videoconferência e sistemas críticos, para a operação não sofrer com picos de tráfego.
Bloqueio de dispositivos não autorizados na porta e autenticação por usuário com 802.1X.
Investigação de loops, quedas de trunk, broadcast alto e erros de configuração com correção documentada.
Visão geral
Um switch deixado na configuração de fábrica é um ponto único de falha: qualquer dispositivo conectado conversa com todos os outros, um loop derruba a rede inteira e um cabo na porta errada abre acesso à área mais sensível da empresa.
A NetGD elimina isso com VLANs bem desenhadas, DMZ para serviços expostos, STP e LACP para disponibilidade e segurança de porta. A configuração é documentada e validada, e a rede passa a responder rápido, sem broadcast desnecessário e com acessos controlados.
Resposta rápida
A NetGD configura switches gerenciáveis com o desenho de VLANs que cada operação precisa: usuários, servidores, câmeras e convidados separados, serviços expostos com segurança via DMZ e proteção de porta contra equipamentos não autorizados. O resultado é uma rede organizada, com tráfego previsível, manutenção mais fácil e menos riscos para os dados da empresa.
Antes e depois
Quando a TI é tratada apenas quando algo quebra, os problemas aparecem justamente na hora de maior demanda. Com acompanhamento contínuo, o ambiente evolui de forma planejada e as falhas são resolvidas antes de virarem prejuízo.
Benefícios
Resultados
Implementamos uma VPN com MikroTik para acesso seguro ao ambiente do DETRAN e reestruturamos o firewall de outra empresa, migrando a solução de segurança para pfSense.
Resultado: Conexões seguras e uma rede mais organizada e previsível.
Ver outros cases de sucessoAgradecemos à equipe da NetGD por resolver o problema de rede que enfrentávamos há muito tempo. Ficamos tão impressionados que decidimos estabelecer uma parceria contínua.
 RoseCliente NetGD
Como funciona
Prazos e níveis de serviço (SLA) são definidos em contrato, por prioridade de atendimento. O atendimento remoto é o primeiro passo e, quando o caso exige, agendamos a visita presencial em Curitiba e região.
Analisamos topologia, equipamentos, VLANs atuais, necessidades de segmentação e DMZ.
Definimos plano de VLANs, trunks, DMZ, segurança, redundância e endereçamento IP.
Configuramos switches, VLANs, DMZ, trunks, port security e políticas de acesso.
Testamos conectividade entre VLANs, acesso à DMZ, redundância e segurança.
Atendimento em Curitiba
Avaliamos seu ambiente e indicamos um escopo adequado de suporte, infraestrutura, segurança, servidores, redes e cloud.
FAQ
As principais dúvidas estão respondidas abaixo. Abra as demais para ver escopo, investimento e próximos passos.
É uma rede virtual dentro do mesmo cabeamento físico: divide os dispositivos em grupos lógicos, o que melhora segurança, organização e desempenho.
É uma zona separada da rede interna onde ficam serviços que precisam ser acessados de fora, como web e e-mail — se algo for comprometido, o resto da rede fica protegido.
Cisco, TP-Link, Ubiquiti, MikroTik, Intelbras e outras marcas gerenciáveis, com padrões e documentação independentemente do fabricante.